「Yahoo!、5億人分の情報流出 2014年のサイバー攻撃を確認」「Yahoo!で過去最大級の情報流出 5億アカウントに影響」
2016年9月22日の報道概要
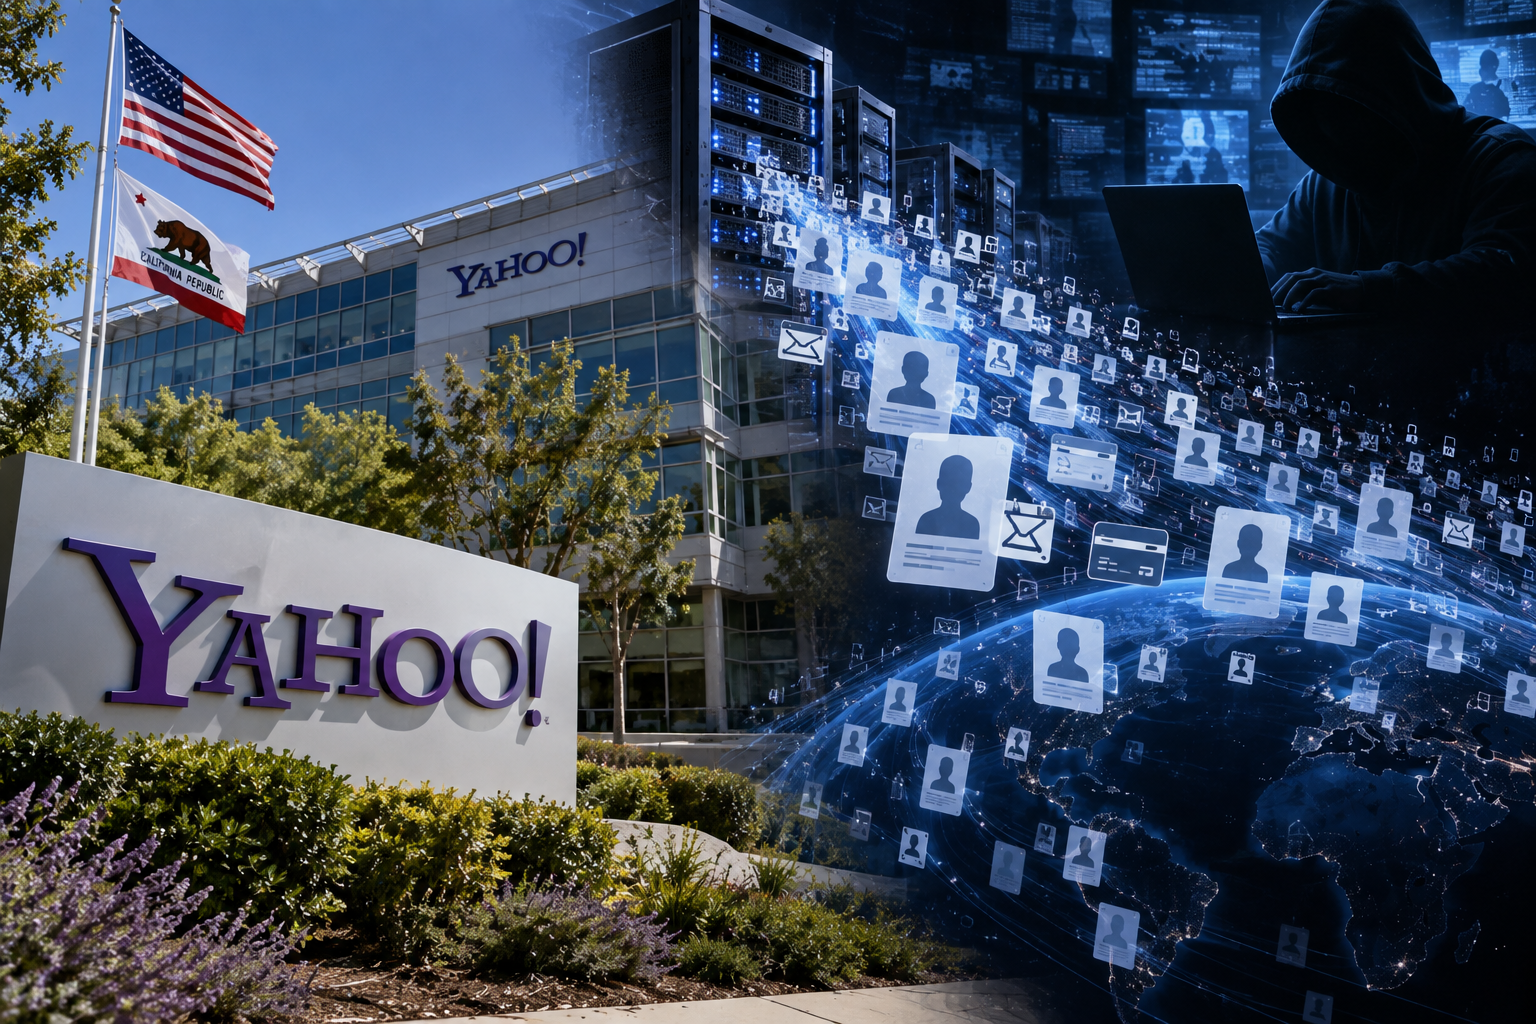
米Yahoo!は22日、2014年後半に同社のネットワークから、少なくとも5億人分の利用者情報が盗まれていたことを明らかにした。会社側は、国家の支援を受けた攻撃者によるものとみている。
流出した可能性があるのは、氏名、メールアドレス、電話番号、生年月日、暗号化されたパスワードなど。安全対策が施されていないパスワードやクレジットカード、銀行口座情報は、今回の調査対象となったシステムには含まれていないとしている。
Yahoo!は利用者に対してパスワードの変更などを呼びかけ、影響を受けた可能性のある利用者への通知を進める。一方、2014年に発生した攻撃が約2年後に公表された経緯や、同社がいつ攻撃を把握していたのかについても注目が集まっている。
2016年9月当時の背景
2016年当時、インターネット上のサービスに大量の個人情報を預けることは、すでに日常的なものになっていました。メールアドレスや電話番号だけでなく、生年月日やパスワードなども企業側がまとめて管理するようになり、一度の攻撃で多数の利用者に影響が及ぶ可能性が高まっていました。
今回の発表では、少なくとも5億アカウントという規模に加え、攻撃が2014年に発生していたことが大きな意味を持ちました。Yahoo!は当時、世界的に利用される大規模なインターネット企業で、同年の攻撃から発表までに約2年が経過しています。また、Yahoo!はこの発表の時点で、通信大手ベライゾンによる約48億ドルでのインターネット事業買収が進んでおり、情報流出が買収に与える影響も焦点となっていました。
2026年現在の状況
Yahoo!の情報流出問題は、その後さらに大きな展開を見せました。2016年12月には、2013年に発生した別の情報流出について、10億件を超えるアカウントが影響を受けたとYahoo!が公表しました。その後の調査で、2017年には当時存在した約30億アカウントすべてが影響を受けていたと修正されています。
一連の問題は、2016年に進んでいたベライゾンによる買収にも影響しました。2017年2月、買収額は当初の約48億3000万ドルから3億5000万ドル引き下げられ、同年6月に買収が完了しています。
さらに、情報流出をめぐる集団訴訟では、総額1億1750万ドルの和解金が設定され、2026年6月には残余分の配分も始まりました。2016年に公表された一つの情報流出は、その後10年にわたって企業買収や訴訟、利用者への補償にまで影響を残しています。
合言葉だけでは開かない扉
2016年当時、インターネットの多くのサービスでは、IDとパスワードを入力すれば扉を開けることができました。言い換えれば、
「俺だ、開けろ」
「合言葉は?」
というやり取りだけで本人確認が済んでいたようなものです。しかし、パスワードが流出すれば、その合言葉を知っている人が本人になりすますこともできます。
そこで広がっていったのが、パスワード以外の方法も組み合わせて本人を確認する仕組みです。
「俺だ、開けろ」
「合言葉は?」
「○○だ」
「よし、今、お前の家に6桁の数字を送った。その数字を言え。そしたら本物だと認めてやる。」
と、門番は次第に慎重になっていきました。二段階認証や認証アプリなど、確認する手段も増えています。
ただ、本人確認を厳格にすればするほど、本人なのに入れなくなる場面も生まれます。スマートフォンをなくした、電話番号を変えた、認証手段が使えない。そんなときには「本人なのに証明できない」という逆転も起こります。情報流出をきっかけに、ネットの扉は10年でずいぶん用心深くなりました。
10年後の未来
本人認証は年々厳しくなり、IDとパスワードだけで利用できるサービスは少なくなりつつあります。二段階認証や認証アプリ、パスキーなどが広がり、かつてより安全にサービスを利用できるようになりました。パスワードが漏れただけでは、簡単に扉を開けられない仕組みへと変わってきています。
ところで、パスワードを忘れ、登録した電話番号も変わり、認証アプリも使えない。本人であることを証明する手段をすべて失ってしまった。そんな経験をした方もいることでしょう。そんなとき、最後の希望として登場するのが「母親の旧姓は?」とか、「初めて飼ったペットの名前は?」という質問だったりします。
高度な認証技術を積み重ねた末に、最後に残された本人確認が「ポチです」だったら、なんだか笑ってしまいます。デジタル化によって、合言葉だけでは開かなくなった扉。しかし、その扉をどうしても開けられずに困り果てている人を前にすると、私たちはまた合言葉の時代へ逆戻りしてしまうようです。